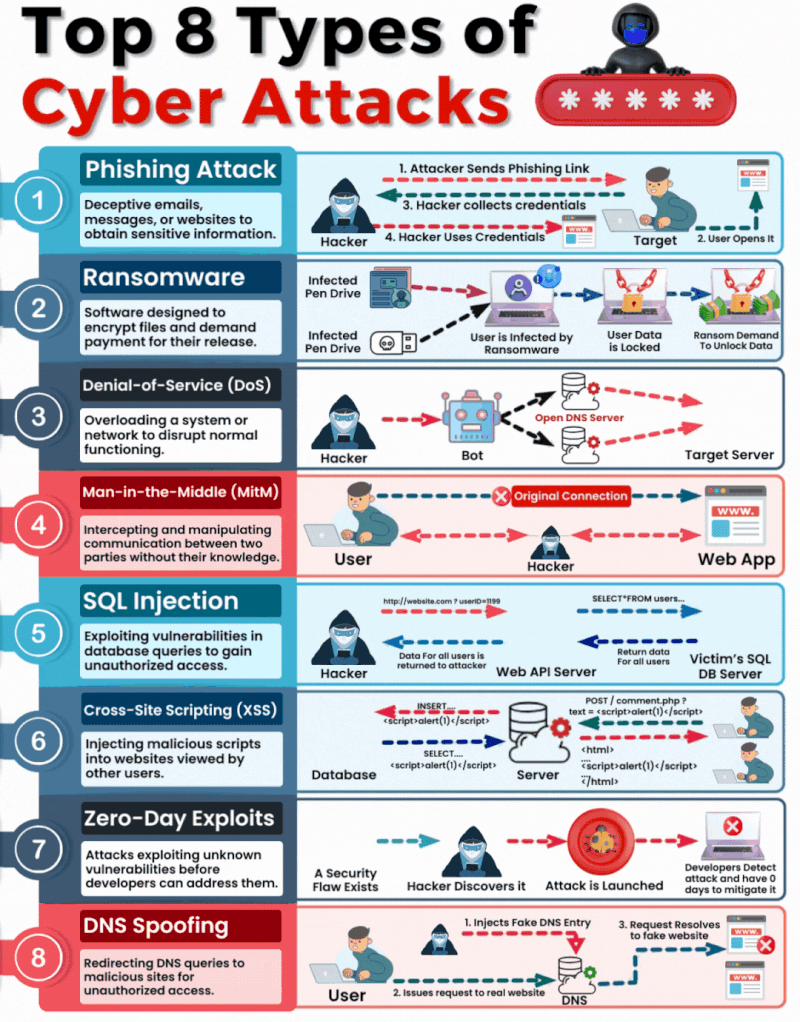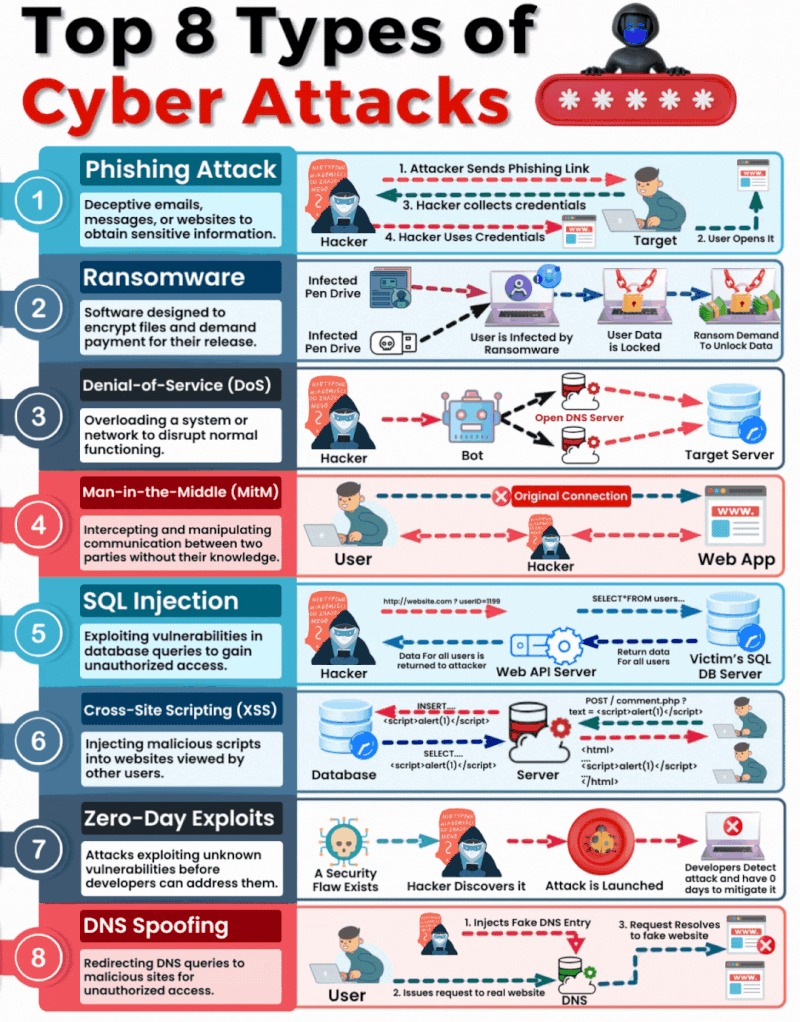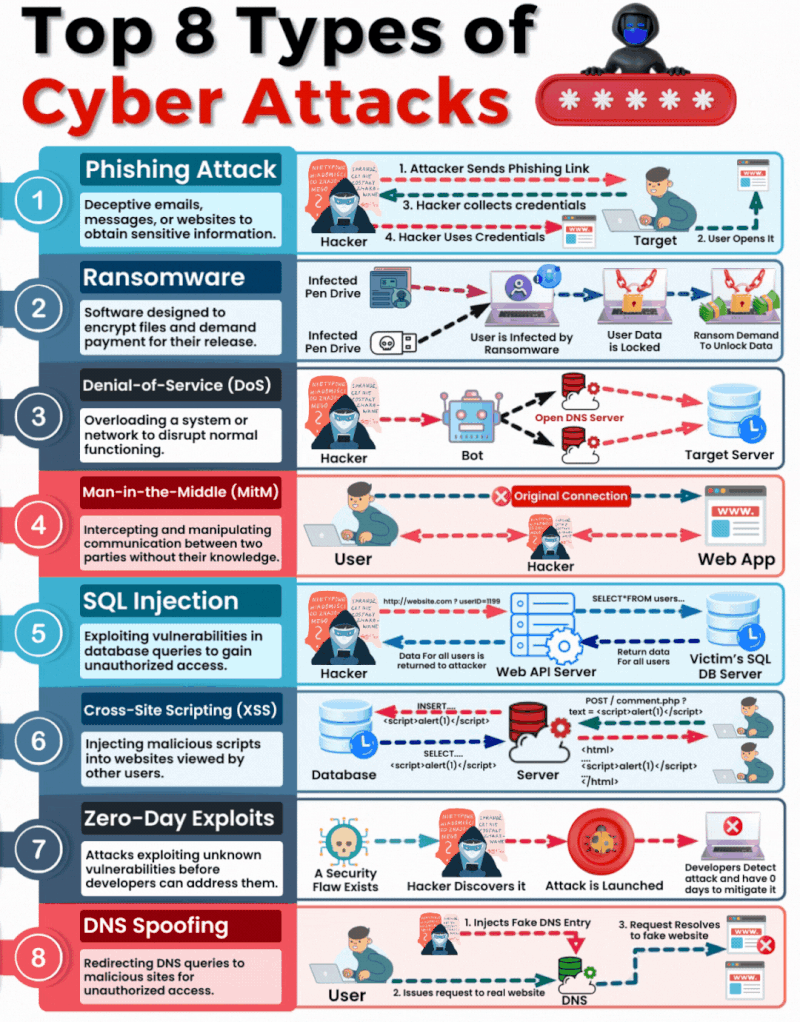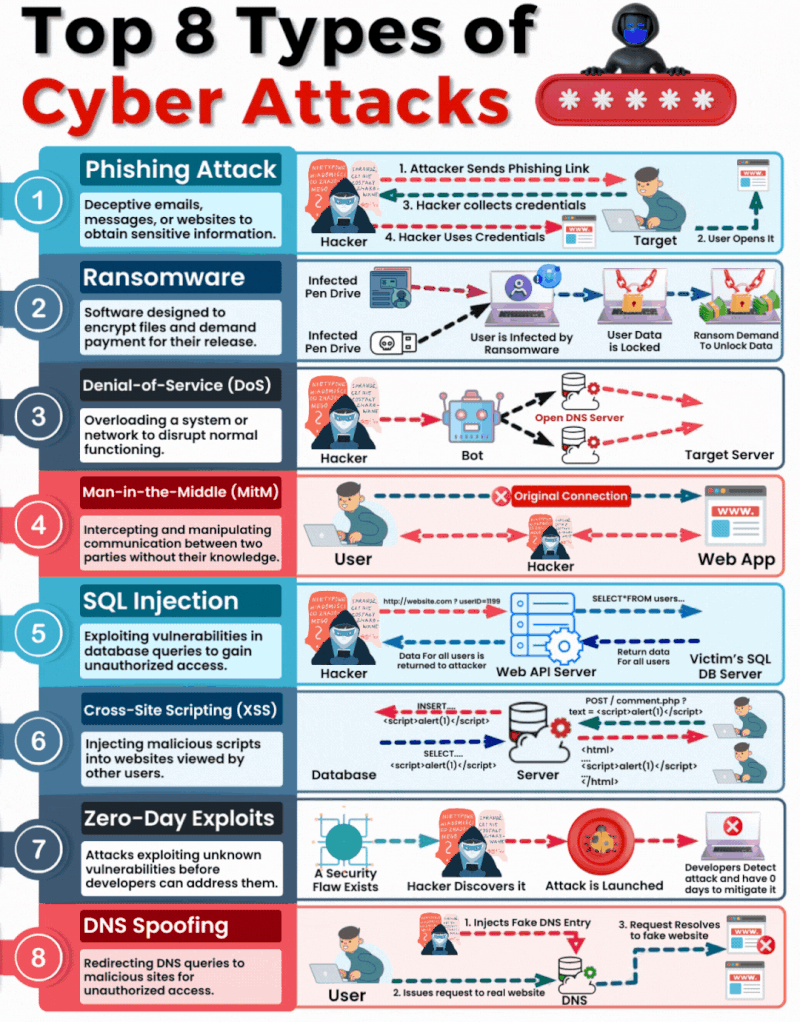
1. Oltalama Saldırısı (Phishing Attack)
-
Tanım: Hassas bilgileri ele geçirmek amacıyla yanıltıcı e-postalar, mesajlar veya web siteleri kullanılması.
-
Şema Adımları:
-
Saldırgan oltalama bağlantısını gönderir (1. Attacker Sends Phishing Link)
-
Kullanıcı bağlantıyı açar (2. User Opens It)
-
Bilgisayar korsanı kimlik bilgilerini toplar (3. Hacker collects credentials)
-
Bilgisayar korsanı kimlik bilgilerini kullanır (4. Hacker Uses Credentials)
-
2. Fidye Yazılımı (Ransomware)
-
Tanım: Dosyaları şifrelemek ve açılmaları karşılığında ödeme talep etmek üzere tasarlanmış yazılım.
-
Şema Adımları:
-
Virüslü USB Bellek (Infected Pen Drive)
-
Kullanıcıya fidye yazılımı bulaşır (User is Infected by Ransomware)
-
Kullanıcı verileri kilitlenir (User Data is Locked)
-
Verilerin kilidini açmak için fidye talebi (Ransom Demand To Unlock Data)
-
3. Hizmet Engelleme Saldırısı – DoS (Denial-of-Service)
-
Tanım: Sistemin normal işleyişini bozmak amacıyla bir sistemi veya ağı aşırı yüklemek.
-
Şema Bileşenleri / Adımları:
-
Bilgisayar Korsanı $\rightarrow$ Bot $\rightarrow$ Açık DNS Sunucusu (Open DNS Server) $\rightarrow$ Hedef Sunucu (Target Server)
-
4. Ortadaki Adam Saldırısı – MitM (Man-in-the-Middle)
-
Tanım: İki taraf arasındaki iletişimi, onların haberi olmadan ele geçirmek ve değiştirmek.
-
Şema Bileşenleri:
-
Orijinal Bağlantı (Original Connection – Engellenen bağlantı)
-
Kullanıcı (User) $\leftrightarrow$ Bilgisayar Korsanı (Hacker) $\leftrightarrow$ Web Uygulaması (Web App)
-
5. SQL Enjeksiyonu (SQL Injection)
-
Tanım: Yetkisiz erişim sağlamak için veritabanı sorgularındaki güvenlik açıklarından yararlanılması.
-
Şema Adımları:
-
Bilgisayar korsanı web API sunucusuna zararlı istek gönderir (
[http://website.com?userID=1199](http://website.com?userID=1199)) -
Web API Sunucusu veritabanına sorgu atar (
SELECT * FROM users...) -
Kurbanın SQL Veritabanı Sunucusu tüm kullanıcı verilerini döndürür (Return data For all users)
-
Tüm kullanıcı verileri korsana iletilir (Data For all users is returned to attacker)
-
6. Siteler Arası Betik Çalıştırma – XSS (Cross-Site Scripting)
-
Tanım: Diğer kullanıcılar tarafından görüntülenen web sitelerine kötü amaçlı betikler (scriptler) enjekte edilmesi.
-
Şema Adımları:
-
Zararlı betik girilir (
<script>alert(1)</script>) -
Sunucu (Server) ve Veritabanı (Database) betiği kaydeder
-
Sayfayı görüntüleyen diğer kullanıcıların tarayıcısında bu zararlı kod çalıştırılır
-
7. Sıfır Gün Açığı İstismarı (Zero-Day Exploits)
-
Tanım: Geliştiriciler müdahale edip düzeltme fırsatı bulamadan önce, bilinmeyen güvenlik açıklarından yararlanan saldırılar.
-
Şema Adımları:
-
Bir güvenlik açığı mevcuttur (A Security Flaw Exists)
-
Bilgisayar korsanı bu açığı keşfeder (Hacker Discovers it)
-
Saldırı başlatılır (Attack is Launched)
-
Geliştiriciler saldırıyı tespit eder ve yamamak/önlemek için 0 günleri vardır (Developers Detect attack and have 0 days to mitigate it)
-
8. DNS Yanıltması / Sahteciliği (DNS Spoofing)
-
Tanım: Yetkisiz erişim sağlamak amacıyla DNS sorgularının kötü amaçlı sahte sitelere yönlendirilmesi.
-
Şema Adımları:
-
Sahte DNS kaydı enjekte edilir (1. Injects Fake DNS Entry)
-
Kullanıcı gerçek web sitesi için istek gönderir (2. Issues request to real website)
-
İstek sahte web sitesine çözümlenir/yönlendirilir (3. Request Resolves to fake website)
-